負面 SEO 攻擊辨識與應對
你嘅競爭對手可能唔會偷你嘅產品,但佢哋可能會試圖摧毀你嘅 SEO。負面 SEO 係真實存在嘅威脅,你要知道點樣辨識、防禦、反擊。 香港市場細、競爭密度高,加上用戶好活躍喺連登(LIHKG)、Facebook 社團、OpenRice、Go…
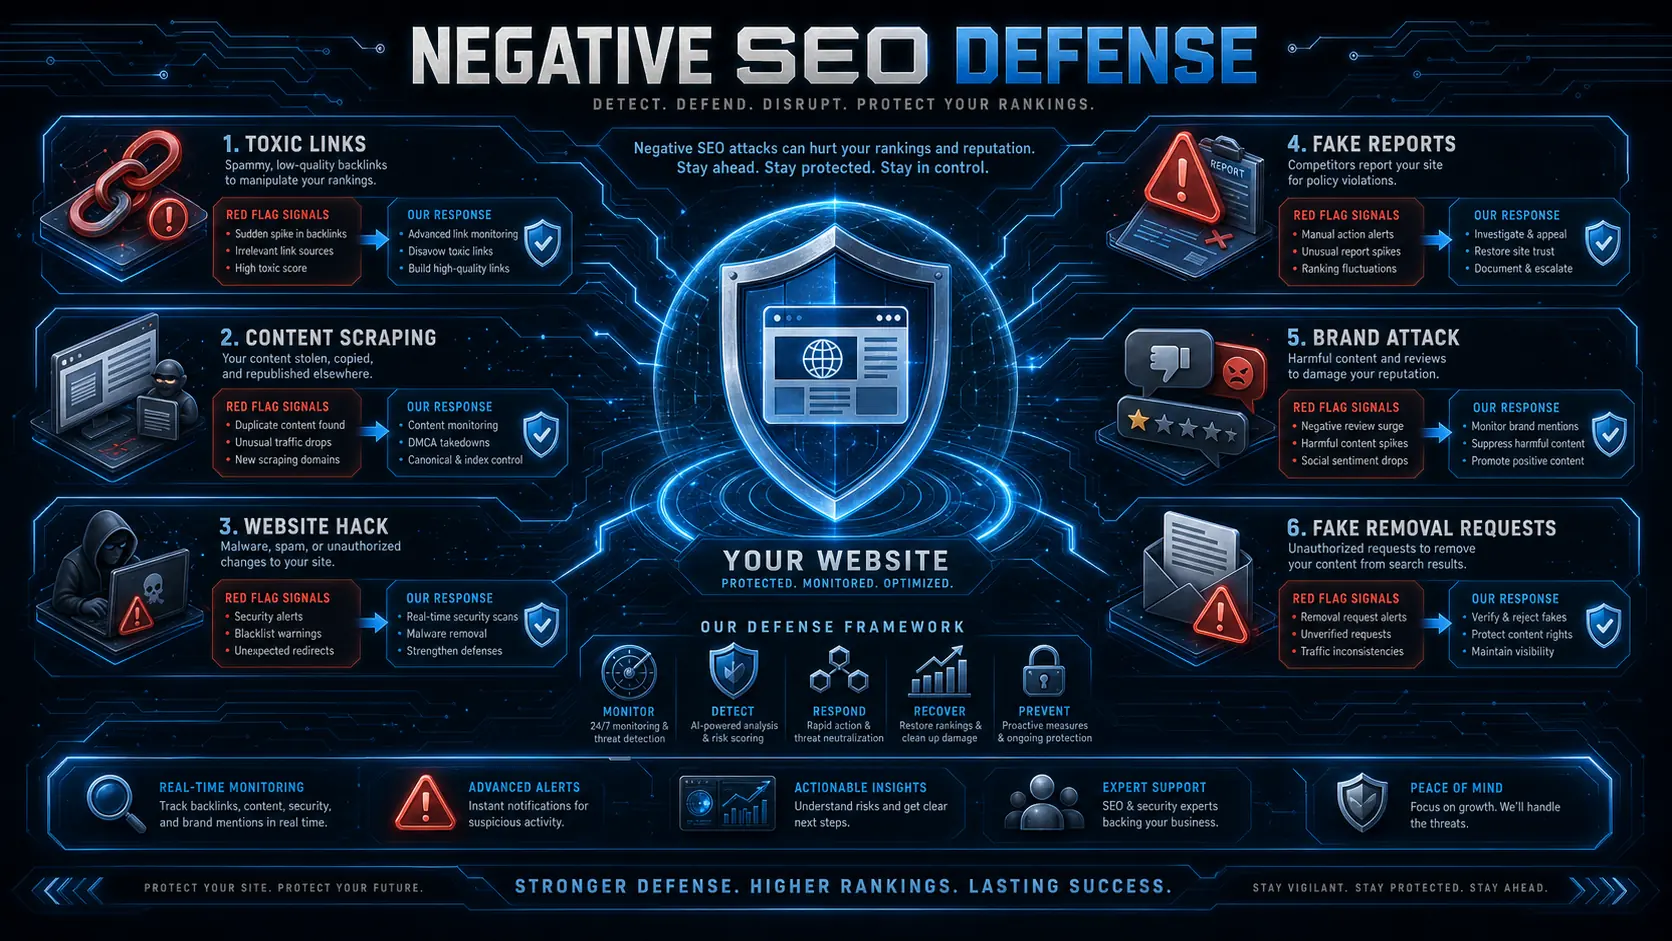
你嘅競爭對手可能唔會偷你嘅產品,但佢哋可能會試圖摧毀你嘅 SEO。負面 SEO 係真實存在嘅威脅,你要知道點樣辨識、防禦、反擊。
香港市場細、競爭密度高,加上用戶好活躍喺連登(LIHKG)、Facebook 社團、OpenRice、Google 評論發聲,負面攻擊嘅「落腳點」特別多。
什麼是負面 SEO?
定義: 競爭對手或惡意第三方使用黑帽 SEO 手法針對你的網站,試圖讓 Google 懲罰你或降低你的排名。
本質: 這不是你的網站做錯了什麼 — 是別人對你的網站做了什麼。這是一種數位世界的「栽贓陷害」。
六大負面 SEO 攻擊類型
┌────────────────────────────────────────────────────┐
│              負面 SEO 攻擊圖譜(香港版)              │
├────────────────────────────────────────────────────┤
│ ① 惡意連結攻擊      →  最常見(佔 70%+)            │
│ ② 內容盜用與複製    →  讓你的原創看起來像抄襲        │
│ ③ 網站入侵與破壞    →  最嚴重                      │
│ ④ 偽造檢舉 / 假評論 →  濫用平台檢舉機制(香港常見)  │
│ ⑤ 品牌名譽攻擊      →  SERP 抹黑(連登 / OpenRice)  │
│ ⑥ 偽造刪除請求      →  DMCA / 法律濫用              │
└──────────────────────────────────────────────────────┘
攻擊類型一:惡意連結攻擊(Toxic Link Attack)
攻擊方式
競爭對手向你的網站建立大量低品質垃圾連結,讓 Google 誤判你參與了連結操縱。
典型手法:
- 在成千上萬的留言板/論壇中留下你網站的連結
- 在低品質目錄網站大量建立你的連結
- 購買垃圾連結指向你的網站
- 在色情/博弈等不良網站建立你的連結
- 使用「偉哥」、「線上賭場」、「外圍波」等敏感關鍵字當錨點文字
- 香港變體:喺連登、Uwants、Discuss 用大量分身帳號留你嘅連結
紅旗訊號
☐ Ahrefs/SEMrush 顯示反向連結突然暴增(月增 300%+)
☐ 新增連結來源集中在 DR<5 的網站
☐ 錨點文字突然出現大量不相關的商業關鍵字
☐ 來自 .xyz .top .icu .ru 等可疑域名的連結激增
☐ 連結來源網站全是非中文內容(如果你的網站是繁中)
☐ 同一時段有大量嚟自香港本地低質「新聞稿站」嘅連結
防禦與應對
即時行動:
步驟 1:導出所有新連結,標記可疑項目
步驟 2:選擇性聯絡網站管理員要求移除
        → 只針對最惡意的來源(成人內容、博弈等)
        → 大部分垃圾網站的管理員根本不會回應
步驟 3:建立 Disavow 檔案
        → 不要輕易使用!Disavow 是核武器
        → 只在「大量且明顯惡意」的連結攻擊時使用
步驟 4:提交 Disavow 到 Google
        → GSC → 拒絕連結工具 → 上傳 Disavow 檔案
步驟 5(香港適用):如果攻擊配合埋連登 / Facebook
        抹黑帖,同步向平台檢舉並保留截圖證據
        必要時諮詢律師(香港誹謗屬民事,可循法律途徑)
Disavow 檔案格式:
# 2026/07/23 — 負面 SEO 攻擊(香港網站 example.hk)
# 以下域名的連結明顯為惡意攻擊,非我們建立

domain:spam-site-1.com
domain:spam-site-2.xyz
domain:bad-links.ru
domain:adult-content-site.com

# 特定頁面層級
https://spam-forum.com/threads/buy-viagra-online
https://toxic-directory.com/listing/casino-links
⚠️ Disavow 警告: 如果你的網站本來沒有連結懲罰,胡亂使用 Disavow 可能反而告訴 Google「這個網站怪怪的」,引起注意。只在確實遭受攻擊時使用。
預防機制:
- 每月固定導出 Ahrefs 連結報告做健康檢查(地區設香港)
- 設定 Ahrefs 新連結通知(任何 DR<10 的新連結自動警報)
- 保持自然的連結增長曲線(這是最好的防禦)
攻擊類型二:內容盜用與複製(Content Scraping)
攻擊方式
競爭對手複製你的全部或部分內容,發布在他們的網站上,讓 Google 難以判斷誰是原創。Google 可能把你的原創內容當成重複內容。
變體手法
| 手法 | 說明 | 影響 |
|---|---|---|
| 全文複製 | 直接複製整篇文章 | 重複內容問題 |
| 紡紗重寫 | 用軟體改寫(同義詞替換) | 更難偵測 |
| 翻譯複製 | 翻譯成另一種語言(繁中 → 簡中) | 跨語言內容盜用(香港常見) |
| 搶先發布 | 先複製你的內容,趕在你之前被索引 | Google 可能誤判他為原創 |
| 繁簡轉換抄襲 | 將你嘅繁中內容轉做簡中放上內地站 | 香港做跨境生意時特別常見 |
紅旗訊號
☐ 用 Copyscape 搜尋你的文章,發現完全相同內容在其他網站
☐ 在 Google 搜尋你的文章標題(用引號),出現多個結果
☐ Google 把你的內容標記為「重複內容」
☐ 你的原創內容排名被複製者超越
☐ 小紅書 / 微信公眾號出現你嘅圖文但冇標來源
防禦與應對
即時行動:
步驟 1:確認原創性
        → 你的文章發布日期是否早於對方?
        → 你的網站權威度是否高於對方?
        → 保留原始稿件、編輯記錄、圖片原檔做證據

步驟 2:聯絡對方要求移除
        → 寄送正式的 DMCA 下架通知(可中英對照)
        → 香港公司可同時發律師信(Lawyer Letter),
          本地對方通常比較會理
        → 大部分情況下對方不會回應

步驟 3:向 Google 提交 DMCA 申訴
        → Google DMCA 表單:
           https://www.google.com/webmasters/tools/dmca-notice
        → 需要提供原創證明(發布日期)

步驟 4:向對方的主機商投訴
        → 查對方 IP → Who.is 找主機商 → 提交濫用報告
        → 主機商通常比網站擁有者更願意處理
預防機制:
- 第一時間讓 Google 索引新內容(GSC 手動請求索引)
- 在內容中嵌入原創數據和品牌名稱(無法被複製)
- 使用結構化資料標記
datePublished和author - 建立 RSS 自動提交,讓 Google 更快發現新內容
- 考慮使用 Ping 服務加速索引
- 香港做法:文章中嵌入本地數據(例如「2026 年香港 XX 調查」)同地區名,抄襲者一抄就好明顯
攻擊類型三:網站入侵與破壞
攻擊方式
駭客直接入侵你的網站,進行破壞性操作。這是最嚴重的負面 SEO。
典型手法:
- 在網站植入隱藏的垃圾連結和內容(通常利用 CMS 漏洞)
- 修改 robots.txt 封鎖搜尋引擎爬取
- 修改 .htaccess 對 Googlebot 做惡意轉址(常見:跳去賭博/外圍波網站)
- 刪除或修改重要頁面
- 植入惡意軟體感染訪客
- 建立成千上萬的垃圾頁面(Japanese Keyword Hack 等)
- 香港常見:入侵後植入「借貸/財務公司」垃圾頁,或喺 WordPress 舊外掛開後門
紅旗訊號
☐ GSC 安全性問題通知(惡意軟體/被駭標記)
☐ GSC 突然出現大量你不認識的 URL
☐ Google 搜尋結果中你的網站被標記「此網站可能已遭入侵」
☐ 網站瀏覽量異常(被植入的垃圾頁面帶來流量)
☐ 網站管理員登入記錄異常(凌晨時段有登入?)
☐ 網站檔案被修改但你沒有動過
☐ 香港額外:客戶投訴收到你網站發出嘅釣魚 WhatsApp / Email
防禦與應對
緊急行動(發生入侵時):
步驟 1:先隔離 — 暫時將網站設為維護模式
步驟 2:尋找入侵點
        → 檢查最近安裝/更新的外掛
        → 檢查伺服器登入記錄
        → 檢查檔案修改時間
步驟 3:清理
        → 刪除所有惡意檔案和頁面
        → 恢復被修改的檔案
        → 修補安全漏洞
步驟 4:GSC 提交審查
        → GSC → 安全性問題 → 提交審查請求
        → Google 通常數天內回應
步驟 5:GSC 手動請求重新索引受影響的頁面
步驟 6:更改所有密碼(FTP、CMS、資料庫、主機、DNS 後台)
步驟 7(香港適用):
        → 若涉財務損失或客戶資料外洩,向 PCPD(個人資料
          私隱專員公署)通報(PDPO 要求)
        → 嚴重案件可向警方網絡安全及科技罪案調查科報案
        → 通知受影響客戶(PDPO 下嘅責任)
長期預防:
☐ 保持 CMS/外掛/主題更新到最新版本
☐ 使用強密碼 + 雙重驗證(2FA)
☐ 限制登入嘗試次數
☐ 定期備份網站(至少每週一次,重要網站每日)
☐ 安裝安全外掛/防火牆(如 Wordfence for WordPress)
☐ 使用安全的主機環境(香港/亞洲節點,有 WAF 更佳)
☐ 定期檔案完整性檢查
☐ 限制檔案權限(不要讓所有檔案都是 777)
☐ 移除未使用的外掛和主題
☐ DNS 帳號都要開 2FA(香港常見入侵點)
攻擊類型四:偽造檢舉與假評論
攻擊方式
惡意第三方大量檢舉你的網站或內容,或留下大量虛假負評,試圖觸發平台的自動封鎖機制。
常見目標(香港版):
- Google 商家檔案(GBP) 被大量檢舉導致停權 — 香港本地服務(裝修、清潔、診所、餐廳)最常中招
- OpenRice 被大量假負評(餐飲業必爭之地)— 一間餐廳嘅 OpenRice 評分直接影響生意
- Facebook 專頁 / Instagram 帳號被大量檢舉導致封鎖
- YouTube 頻道被檢舉導致影片下架
- Google 評論(Google Maps)突然出現大量 1 星
- 小紅書出現大量「伏店」帖文
紅旗訊號:
- 突然收到平台的檢舉通知(而內容並未違規)
- GBP 突然被停權
- 短時間內湧現大量文法相似、帳號全新嘅負評
- 社群媒體貼文被莫名其妙下架
應對:
- 向平台提出申訴,提供正常營運證明(商業登記、公司註冊處資料、實體店照片)
- Google 商家檔案 → 提交復權申請(Reinstatement Request)
- OpenRice → 向商戶支援舉報虛假評論,提供商業登記證明
- 對 Google 評論逐條按「檢舉」並標記為「離題 / 垃圾內容」
- 保持所有內容合規,讓平台審查時找不到真正問題
- 主動收集真實客戶好評嚟稀釋(香港做法:收銀位放 QR code)
攻擊類型五:品牌名譽攻擊(SERP Smear)
攻擊方式
在搜尋結果中對你的品牌進行抹黑,影響用戶對你的信任。
典型手法:
- 建立假冒的負評網站,專門攻擊你的品牌(如「XXX 伏店」「XXX 騙案」)
- 在各大評論平台留下大量負面假評論
- 建立山寨網站模仿你的品牌,欺騙你的客戶(香港常見:扮銀行/物流/網店)
- 發布虛假新聞/部落格文章攻擊你的品牌
- 香港特有:喺 LIHKG 連登開帖抹黑,連登喺 Google 權威極高,一篇爆帖可以長期佔據「品牌名 + 評價」嘅 SERP 第一頁
- 喺 Facebook 「香港苦主群」類社團發帖
應對策略
步驟 1:品牌聲譽監控
        → 設定 Google Alerts 追蹤品牌名稱(中英文 + 簡繁)
        → 定期搜尋「[品牌名] 評價」、「[品牌名] 伏」
          「[品牌名] 騙案」、「[品牌名] 好唔好」
        → 監控 LIHKG 連登、Uwants、Discuss、Facebook 社團
        → 監控 OpenRice、Google 評論、小紅書
        → 使用 Brand24 / Mention 等監控工具

步驟 2:正面內容壓制(SEO 防守反擊)
        → 創造大量正面的品牌內容
        → 讓好的內容排名超越攻擊內容
        → 優化官網、LinkedIn、Facebook、IG、小紅書、
          YouTube 嘅排名(呢啲平台喺香港 SERP 權威高)
        → 建立「常見問題 / 澄清」頁面並做 SEO

步驟 3:平台檢舉
        → 對虛假評論向平台提出檢舉
        → 對假冒網站提出商標侵權投訴
        → 連登可向管理員檢舉(但要有合理理由)

步驟 4:法律途徑(最後手段)
        → 香港:誹謗(Defamation)屬民事侵權,可索償
          及申請禁制令
        → 商標侵權可向香港海關 / 法院投訴
        → 涉及刑事(詐騙、刑事毀壞)可報警
        → 可申請「Norwich Pharmacal Order」要求平台
          披露匿名發帖者身份(香港法院有此機制)
攻擊類型六:偽造刪除請求
攻擊方式
偽裝成你的身分,向 Google 或主機商提出 DMCA / 刪除請求,試圖讓你的合法內容被移除。
應對:
- 確保網站所有權驗證方式穩固(DNS 驗證,唔好只用 HTML 檔案驗證 — 對方刪個 file 就冇咗)
- GSC 只畀內部核心人員管理員權限
- 若有合法內容被誤刪,向 Google 提交 DMCA 反通知(Counter-Notice)
- 在主機商處登記正式聯絡方式,防止冒名請求
- 香港做法:主機商 / 域名商(如 HKIRC 嘅 .hk 註冊商)開 2FA,並設定「轉移鎖」
建立負面 SEO 防禦體系
即時監控層
每日檢查:
☐ GSC 安全性問題
☐ GSC 手動操作
☐ 網站是否正常運作(簡單瀏覽即可)

每週檢查:
☐ GSC 索引狀態(突然增加大量不明 URL?)
☐ Ahrefs/SEMrush 新連結通知(異常增加?)
☐ Google Alerts 品牌名通知(中英文)
☐ Google 商家檔案評論 + OpenRice 評論
☐ LIHKG 連登 / Uwants 有冇相關討論帖

每月檢查:
☐ 完整反向連結健康報告
☐ 內容原創性抽查(Copyscape 隨機 10 篇文章)
☐ 網站安全掃描
☐ 備份確認
☐ 搜尋「[品牌名] 評價 / 伏 / 騙案」睇 SERP 前兩頁
工具組合
| 工具 | 用途 | 費用 |
|---|---|---|
| Google Search Console | 安全與手動操作監控 | 免費 |
| Bing Webmaster Tools | Yahoo 香港 / Copilot 索引監控 | 免費 |
| Google Alerts | 品牌監控 | 免費 |
| Google 商家檔案(GBP) | 本地評價與商家狀態 | 免費 |
| Ahrefs / SEMrush | 反向連結監控 | 付費(約 HK$800-3,000/月) |
| Copyscape | 內容盜用偵測 | 付費 |
| Wordfence / Sucuri | 網站安全 | 免費/付費 |
| UptimeRobot | 網站監控 | 免費 |
| Brand24 / Mention | 社群與品牌監控 | 付費 |
負面 SEO 攻擊應對總流程
發現異常
    │
    ├─→ 確認:這真的是攻擊嗎?
    │   還是正常的 SEO 波動?(香港:先排除假期/颱風/季節)
    │   定係自己改版/換插件造成?
    │
    ├─→ 蒐證:記錄所有證據
    │   • 截圖(連登帖、假評論、GSC 通知)
    │   • 導出數據(Ahrefs 連結報告、GSC 報表)
    │   • 記錄時間線(幾時開始、幾時最嚴重)
    │   • 保留原創稿件證明
    │
    ├─→ 分類:是哪種攻擊?
    │   連結攻擊 → Disavow 策略
    │   內容盜用 → DMCA 申訴 + 律師信
    │   網站入侵 → 隔離 + 清理 + 安全強化 + 通報 PCPD
    │   假評論 / 偽造檢舉 → 平台申訴 + 商戶證明
    │   品牌攻擊 → 正面內容壓制 + 法律途徑
    │
    ├─→ 執行應對
    │   按照各類型攻擊的處理流程執行
    │
    ├─→ 監控恢復
    │   持續追蹤 2-4 週
    │   確認問題是否已被解決
    │
    └─→ 強化防禦
        補上這次攻擊暴露的弱點
        更新你的防禦策略
本章重點回顧
| 攻擊類型 | 常見度 | 破壞力 | 防禦難度 | 關鍵應對 |
|---|---|---|---|---|
| 惡意連結攻擊 | ⭐⭐⭐⭐⭐ | ⭐⭐⭐ | ⭐⭐ | Disavow(謹慎使用) |
| 內容盜用 | ⭐⭐⭐⭐ | ⭐⭐ | ⭐⭐ | DMCA + 快速索引 |
| 網站入侵 | ⭐⭐ | ⭐⭐⭐⭐⭐ | ⭐⭐⭐⭐ | 安全強化 + 備份 + 通報 |
| 偽造檢舉 / 假評論 | ⭐⭐⭐(香港偏高) | ⭐⭐⭐ | ⭐⭐⭐ | 申訴 + 合規證明 |
| 品牌抹黑 | ⭐⭐⭐(連登放大) | ⭐⭐⭐ | ⭐⭐⭐ | 正面內容壓制 |
| 偽造刪除 | ⭐ | ⭐⭐⭐⭐ | ⭐⭐ | 穩固驗證 + 反通知 |
💡 最好的防禦不是與攻擊者對抗,而是建立一個強大到無法被撼動的 SEO 基礎。
喺香港,仲要加多層:你喺連登、OpenRice、Google 評論上面嘅真實口碑,就係最好嘅防護罩。 平時做足客戶服務、儲落真實好評,攻擊來嗰陣自然有免疫力。
⬅️ 上一章:第 72 章 Google 手動處罰與演算法懲罰 | 回索引 | 下一章:第 74 章 SEO 預算規劃與方案選擇 ➡️